Guía LOPDP
Protección de datos en gimnasios: socios, huella y fichas de salud
Protección de datos en gimnasios: qué exige la LOPDP en Ecuador con acceso por huella o rostro, fichas de salud, fotos de antes y después, cámaras y menores.
Francisco Arévalo
9 min de lectura
En este artículo
La protección de datos en gimnasios cubre todo lo que guardas de tus socios: cédula y contacto, pagos, huella o rostro del control de acceso, fichas de salud, medidas y fotos (art. 2 LOPDP). La huella, el rostro y la salud son datos sensibles (art. 4 LOPDP), así que solo puedes tratarlos con una excepción legal, como el consentimiento explícito (art. 26). Si usas biometría, la Superintendencia exige una evaluación de impacto antes de instalarla y ofrecer al socio una alternativa sin biometría (Resolución SPDP-SPD-2026-0039-R, arts. 7 y 15).
Datos verificados en octubre de 2026.
¿Qué datos de los socios protege la ley en un gimnasio?
Todos los que identifican a una persona, en papel o en sistemas (arts. 2 y 4 LOPDP). En un gimnasio o centro deportivo, eso incluye mucho más que la ficha de inscripción:
| Dato del socio | Qué tipo de dato es | Qué necesitas |
|---|---|---|
| Nombre, cédula, teléfono, correo, pagos | Dato personal | Informar para qué lo usas (art. 12) y pedir solo lo necesario (art. 10, literal e) |
| Huella o rostro en el acceso | Biométrico, sensible (art. 4) | Evaluación de impacto previa, consentimiento explícito y una alternativa sin biometría |
| Ficha de salud, lesiones, medicación | Salud, sensible (art. 4) | Consentimiento explícito y acceso solo para quien entrena al socio |
| Peso, medidas, porcentaje de grasa | Puede ser dato de salud | El mismo cuidado que la ficha de salud |
| Fotos de antes y después | Imagen; puede revelar salud | Permiso aparte para publicarlas, revocable |
| Grabaciones de cámaras | Imagen | Letrero y nada en vestidores ni baños |
| Número de WhatsApp para promociones | Dato personal | Permiso para promociones y derecho a oponerse (art. 16) |
| Datos de menores de edad | Categoría especial (art. 25) | Autoriza su representante si tiene menos de 15 años |
El Reglamento General define los datos de salud en sentido amplio e incluye el estado fisiológico de la persona (art. 4, numeral 2, Reglamento General). Por eso las medidas corporales de una evaluación física merecen el trato de un dato de salud. Te explicamos el resto de la lista en datos sensibles en Ecuador.
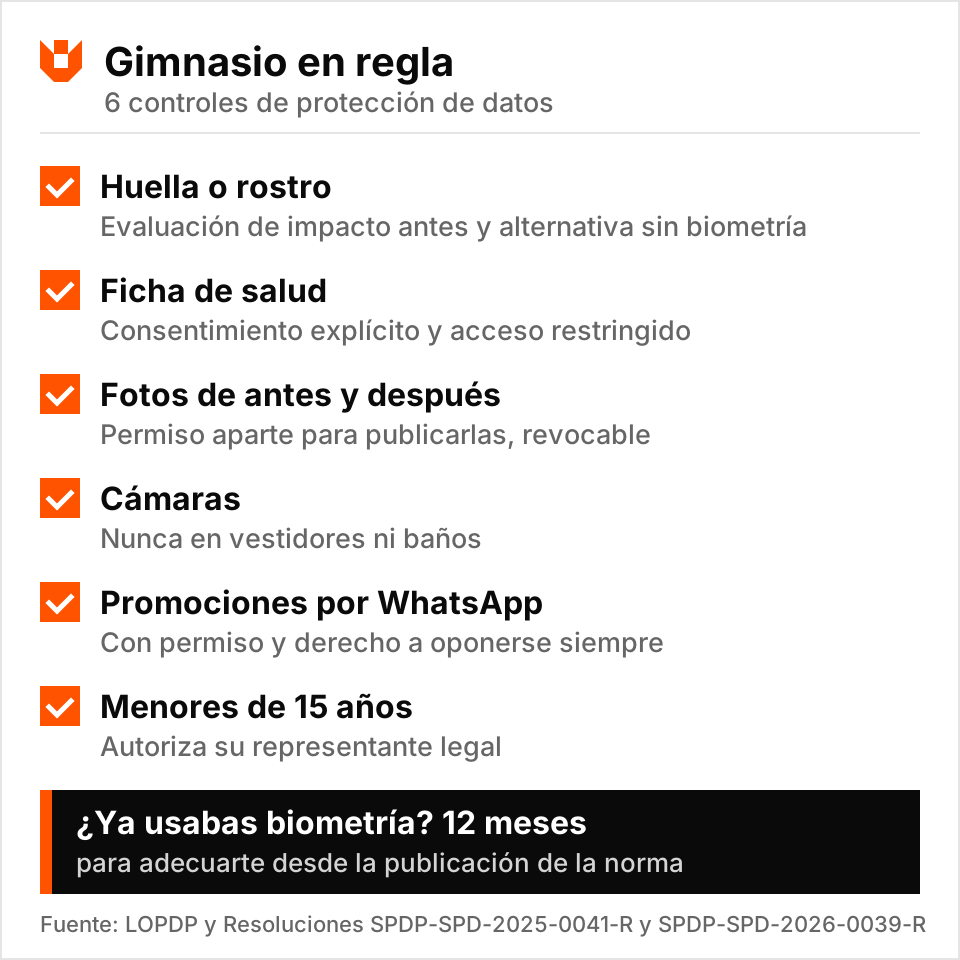
Protección de datos en gimnasios con huella o reconocimiento facial
Puedes usar huella o rostro para el acceso, pero con las condiciones de la Norma General para el Tratamiento de Datos Biométricos, firmada el 9 de septiembre de 2026 (Resolución SPDP-SPD-2026-0039-R).
Lo que pide la norma:
- Primero, algo menos invasivo. Antes de instalar el sistema, evalúa si una tarjeta, un código o el registro en recepción cumplen el mismo fin. La biometría solo cabe si es estrictamente necesaria (art. 13).
- Evaluación de impacto antes. Es obligatoria antes de implementar cualquier sistema biométrico y se revisa cada doce meses (art. 15).
- Consentimiento explícito. Previo, libre, específico, informado e inequívoco (art. 7).
Y al operarlo:
- Alternativa sin biometría. Debes ofrecer al socio al menos un mecanismo equivalente que no la use, salvo imposibilidad técnica documentada en la evaluación de impacto (art. 7).
- Plantillas, no imágenes. Guarda la representación matemática de la huella o del rostro y evita el dato bruto (art. 4, numeral 8).
- Un solo fin. La huella del acceso no se usa para otra cosa sin un nuevo consentimiento (art. 12).
Si ya tenías el sistema instalado, tienes doce meses desde la publicación de la norma en el Registro Oficial para adecuarlo (Disposición Transitoria). El socio puede revocar su consentimiento en cualquier momento y debes hacerlo efectivo rápido (art. 10).
¿Puede el gimnasio pedir una ficha médica?
Sí, si la necesitas para entrenar al socio con seguridad. Pero lesiones, enfermedades, medicación o presión arterial son datos de salud, que la ley trata como sensibles (art. 4 LOPDP).
Para la protección de datos en gimnasios, lo más sólido aquí es el consentimiento explícito con fines claros (art. 26, literal a, LOPDP). En la práctica:
- Pregunta solo lo que el entrenador usa de verdad (art. 10, literal e).
- Explica en el mismo formulario para qué sirve y quién lo verá (art. 12).
- Guarda las fichas aparte, con acceso solo para el entrenador o el profesional que acompaña al socio (art. 10, literal g).
- Define cuánto tiempo las conservas después de que termina la membresía (art. 10, literal i).
Fotos de antes y después, cámaras y redes sociales
Una foto de antes y después muestra el cuerpo del socio y, junto con su peso o medidas, puede revelar datos de salud. Para publicarla en redes o en tu web necesitas un consentimiento específico para ese fin, separado de la inscripción (art. 8 LOPDP). El socio puede retirarlo cuando quiera, sin dar razones, y desde ahí dejas de usarla.
Con las cámaras, la regla es clara: nunca en vestidores ni baños (art. 15.2, Resolución SPDP-SPD-2025-0041-R). Las grabaciones de seguridad tampoco sirven para armar contenido de redes, porque los datos no se usan para fines distintos de los que justificaron recogerlos (art. 10, literal d, LOPDP). Letrero, plazo de conservación y quién ve las grabaciones están en nuestra guía de cámaras de seguridad.
¿Puedo mandar promociones por WhatsApp a los socios?
Sí, con su permiso y dándole una salida fácil. Para promociones, lo más sólido es un consentimiento específico, separado del contrato de membresía (art. 8 LOPDP). El socio tiene derecho a oponerse en cualquier momento a la mercadotecnia directa, y debes atender su pedido como máximo en quince días (art. 16 LOPDP).
En un grupo de WhatsApp los miembros suelen ver el número de los demás, así que no agregues socios a grupos sin su permiso. Más reglas en nuestra guía de WhatsApp y datos personales en la empresa. Al exsocio no le escribas con la base vieja si no aceptó seguir recibiendo mensajes.
Tampoco puedes vender ni ceder la base de datos de tus socios a otra empresa sin el consentimiento de cada uno, salvo las excepciones de la ley (arts. 33 y 36 LOPDP). Si compras una base de datos de gimnasios, pide prueba de que esas personas aceptaron que sus datos se compartan contigo.
Menores de edad en el gimnasio
Si el socio tiene menos de 15 años, autoriza su representante legal. Desde los 15, el adolescente puede dar su propio consentimiento explícito, si le explicas los fines con claridad (art. 21 LOPDP).
Con biometría, la norma es más estricta: usarla para identificar a niñas, niños y adolescentes está prohibido, salvo que no exista un medio menos invasivo y haya análisis de riesgos y evaluación de impacto (art. 21, Resolución SPDP-SPD-2026-0039-R). En un gimnasio, una tarjeta o un código suelen ser ese medio. Entre los 15 y los 17 años, el adolescente puede consentir por sí mismo, aunque su representante puede pedir la revocación con motivos fundados (art. 22).
¿Un gimnasio necesita delegado de protección de datos?
Depende, y la biometría pesa mucho. La norma de la SPDP sobre gran escala califica todo tratamiento de datos biométricos como gran escala de forma directa (art. 14.4, Resolución SPDP-SPD-2026-0005-R), y la Superintendencia lo confirmó en dos consultas no vinculantes: la biometría basta por sí sola y no se pondera por número de socios ni por tamaño del gimnasio (Oficios SPDP-IRD-2026-0221-O y SPDP-IRD-2026-0340-O). El tratamiento a gran escala de categorías especiales obliga a hacer evaluación de impacto y a designar delegado (arts. 42 y 48, numeral 3, LOPDP).
La norma biométrica de septiembre dice, en cambio, que el reconocimiento facial no es gran escala por sí mismo y remite al Reglamento General y a la normativa secundaria (art. 19, Resolución SPDP-SPD-2026-0039-R). El oficio de octubre no menciona esa norma. Mientras tanto, lo prudente es seguir el criterio más reciente de la SPDP y tratar el acceso biométrico como gran escala.
El reglamento del delegado nombra además a clubes profesionales y academias deportivas (art. 10.10, Resolución SPDP-SPD-2025-0028-R). El registro del delegado del sector privado venció el 31 de diciembre de 2025.
Si te toca, puedes contratar un delegado de protección de datos externo. El delegado asesora y supervisa; la implementación es un trabajo aparte.
Preguntas frecuentes
¿Es obligatorio dar la huella para entrar al gimnasio?
No. Si el acceso biométrico se basa en el consentimiento, debes ofrecer al menos una alternativa equivalente sin biometría, como una tarjeta o un código (art. 7, Resolución SPDP-SPD-2026-0039-R). La excepción es una imposibilidad técnica documentada en la evaluación de impacto.
¿El peso y las medidas corporales son datos de salud?
Pueden serlo. El Reglamento General incluye en los datos de salud la información sobre el estado fisiológico de la persona (art. 4, numeral 2). Trátalos con el mismo cuidado que una ficha de salud: acceso restringido y consentimiento claro.
¿Puedo publicar en redes las fotos de antes y después de un socio?
Solo con su consentimiento para ese fin, separado de la inscripción (art. 8 LOPDP). Puede retirarlo cuando quiera, y desde entonces dejas de usar la foto.
¿Qué hago con los datos de un socio que se fue?
Consérvalos solo el tiempo necesario para la finalidad y fija plazos de borrado (art. 10, literal i, LOPDP). No lo sigas contactando con promociones si no aceptó recibirlas.
¿La protección de datos en gimnasios también aplica a uno pequeño?
Sí. La ley no exime por tamaño: aplica a todo responsable que trate datos de personas naturales, salvo excepciones como el uso doméstico (art. 2 LOPDP). Lo que cambia con el tamaño es cuántas medidas necesitas.
Revisa la protección de datos de tu gimnasio
En Corvant empezamos con una auditoría inicial gratuita: revisamos tu control de acceso, tus fichas de socios, tus cámaras y tus mensajes de promoción, y te decimos qué falta frente a la LOPDP. Con ese mapa eliges el programa de implementación que te corresponde. Atendemos de forma presencial en Quito, Ambato y Riobamba, y virtual en todo Ecuador.
La auditoría inicial es gratuita para organizaciones de Quito que van a implementar un programa; si estás en otra ciudad, escríbenos y revisamos tu caso.
Autor
Francisco Arévalo
Abogado y delegado de protección de datos certificado, gerente general de Corvant.
Conoce al equipo