Guía LOPDP
Protección de datos en clínicas y laboratorios: historias clínicas y datos sensibles
Qué exige la LOPDP a clínicas y laboratorios en Ecuador: historias clínicas, datos sensibles, delegado, filtraciones y multas, con su base legal.
Francisco Arévalo
5 min de lectura
En este artículo
Si tienes una clínica o un laboratorio en Ecuador, la Ley Orgánica de Protección de Datos Personales (LOPDP) se aplica a todo lo que tratas de tus pacientes: historias clínicas, resultados, muestras e imágenes, en papel o en sistemas (art. 2 LOPDP). Si tu establecimiento lleva historias clínicas, además debes designar un delegado de protección de datos, salvo que seas un profesional que atiende solo (Resolución SPDP-SPD-2025-0028-R). Las sanciones rigen desde el 26 de mayo de 2023 (Disposición Transitoria Primera LOPDP).
Por qué los datos de salud piden más cuidado
Para la LOPDP, la salud está entre los datos sensibles y los datos de salud forman una categoría especial (arts. 4 y 25 LOPDP). En una clínica o un laboratorio eso abarca mucho más que la historia clínica:
- Resultados de exámenes, diagnósticos y recetas.
- Fotografías clínicas, imágenes y muestras identificadas con nombre o cédula.
- Fichas de colaboradores con información médica.
La ley también te pide responsabilidad proactiva y demostrada: no basta con decir que cumples, tienes que poder probarlo con políticas aplicadas, registros y controles (art. 10, literal k, LOPDP).
¿Tu clínica o laboratorio necesita delegado de protección de datos?
La ley exige delegado, entre otros casos, cuando hay tratamiento a gran escala de categorías especiales de datos (art. 48 LOPDP). La Superintendencia de Protección de Datos Personales (SPDP) definió qué es gran escala (Resolución 2026-0005-R).
El reglamento del delegado sumó de forma expresa a los servicios de salud que manejan historias clínicas y dejó fuera al profesional que trabaja solo (Resolución SPDP-SPD-2025-0028-R). En laboratorios, la respuesta depende de si llevan historias clínicas o tratan datos de salud a gran escala.
Dos puntos que conviene tener claros:
- El plazo para registrar al delegado del sector privado venció el 31 de diciembre de 2025, y registrarlo tarde cuenta como incumplimiento de las medidas de seguridad jurídicas (Resolución SPDP-SPD-2025-0028-R).
- El delegado asesora, supervisa el cumplimiento y es el punto de contacto con la SPDP (art. 49 LOPDP), pero no puede implementar la LOPDP en la organización de forma directa (Resolución SPDP-SPD-2025-0028-R). La implementación es un trabajo distinto.
Prácticas de riesgo frecuentes en salud
Muchos riesgos vienen de hábitos del día a día:
- Resultados enviados por WhatsApp o correos personales, sin confirmar quién los recibe.
- Usuarios y contraseñas compartidos en el sistema de historias clínicas.
- Archivo físico abierto o carpetas a la vista en recepción.
- Proveedores de software, nube o laboratorios de referencia sin un contrato que regule cómo tratan tus datos. La SPDP emitió cláusulas tipo para contratos (Resolución 2025-0006-R), y si los datos salen del país aplican las reglas de transferencias (Resolución 2026-0004-R).
- Consentimientos genéricos que no explican para qué se usan los datos.
Qué hacer si se filtran datos de pacientes
Ten el procedimiento escrito antes de necesitarlo:
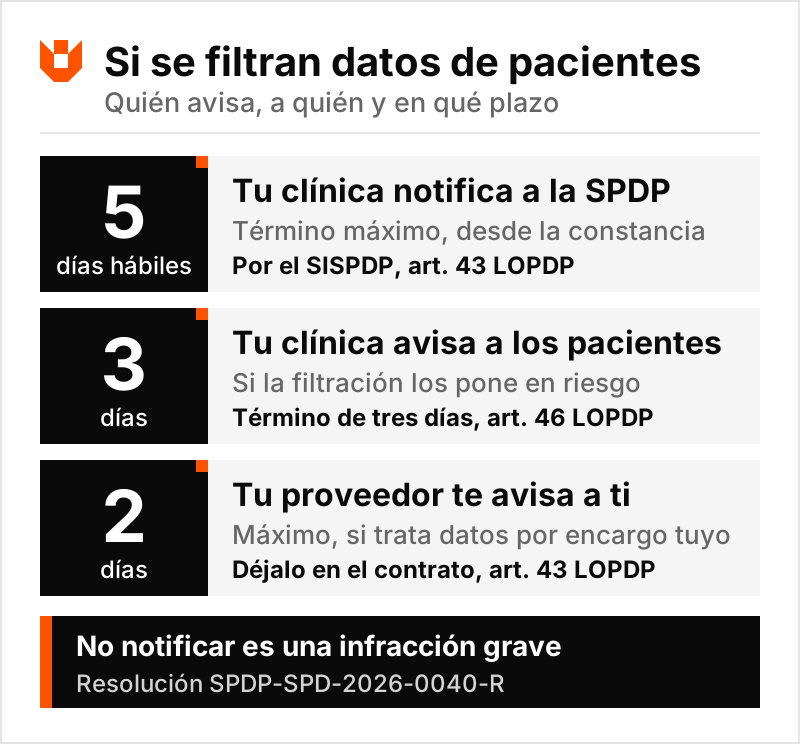
- Notifica a la SPDP en un término máximo de cinco días (días hábiles) desde que tienes constancia de la filtración (art. 43 LOPDP). La notificación se hace por el sistema SISPDP (Resolución SPDP-SPD-2026-0040-R).
- Si la filtración pone en riesgo a tus pacientes, avísales en un término de tres días (art. 46 LOPDP).
- Tu proveedor que trata datos por encargo tuyo debe avisarte de cualquier filtración en máximo dos días (art. 43 LOPDP). Déjalo por escrito en el contrato.
No notificar es una infracción grave (Resolución SPDP-SPD-2026-0040-R).
Cuánto puede costar no cumplir
Para empresas privadas, las multas van del 0,1 % al 0,7 % de las ventas sin IVA del año anterior en las faltas leves, y del 0,7 % al 1 % en las graves (arts. 71 a 73 LOPDP; cálculo según la Resolución SPDP-SPD-2025-0022-R). Las primeras multas por infracciones graves se informaron en diciembre de 2025: USD 454.500,17 en total a LIGAPRO y a la FEF, más la orden de borrar los datos recogidos sin base legal (sanción de la SPDP).
Preguntas frecuentes
¿Un médico que atiende solo en su consultorio necesita delegado?
Por la regla de salud, no: el reglamento del delegado deja fuera al profesional que trabaja solo (Resolución SPDP-SPD-2025-0028-R). Igual debe cumplir la LOPDP con los datos de sus pacientes (art. 2 LOPDP).
¿Puedo seguir enviando resultados por WhatsApp?
La LOPDP no nombra aplicaciones: lo que te pide es poder demostrar que proteges los datos (art. 10, literal k, LOPDP). Si usas WhatsApp, que sea un número institucional, con responsables definidos y verificación de quién recibe.
¿Con tener políticas firmadas ya cumplo?
No. La ley pide responsabilidad proactiva y demostrada (art. 10, literal k, LOPDP): las políticas tienen que aplicarse en los procesos y dejar evidencia.
Sigue leyendo
- Datos sensibles en Ecuador: cuáles son y cómo se tratan según la LOPDP
- Filtración o vulneración de datos personales en tu empresa: qué hacer y cómo notificar a la SPDP
- Consentimiento de datos personales en Ecuador: cuándo pedirlo y cómo redactarlo
Empieza por una auditoría inicial
En Corvant hacemos una auditoría inicial gratuita para clínicas y laboratorios: revisamos cómo circulan los datos de tus pacientes y te decimos qué falta frente a la LOPDP. Después puedes elegir un programa de implementación y, si te corresponde, el servicio de delegado externo, que es aparte. Atendemos de forma presencial en Quito, Ambato y Riobamba, y virtual en todo Ecuador.
La auditoría inicial es gratuita para organizaciones de Quito que van a implementar un programa; si estás en otra ciudad, escríbenos y revisamos tu caso.
Autor
Francisco Arévalo
Abogado y delegado de protección de datos certificado, gerente general de Corvant.
Conoce al equipo